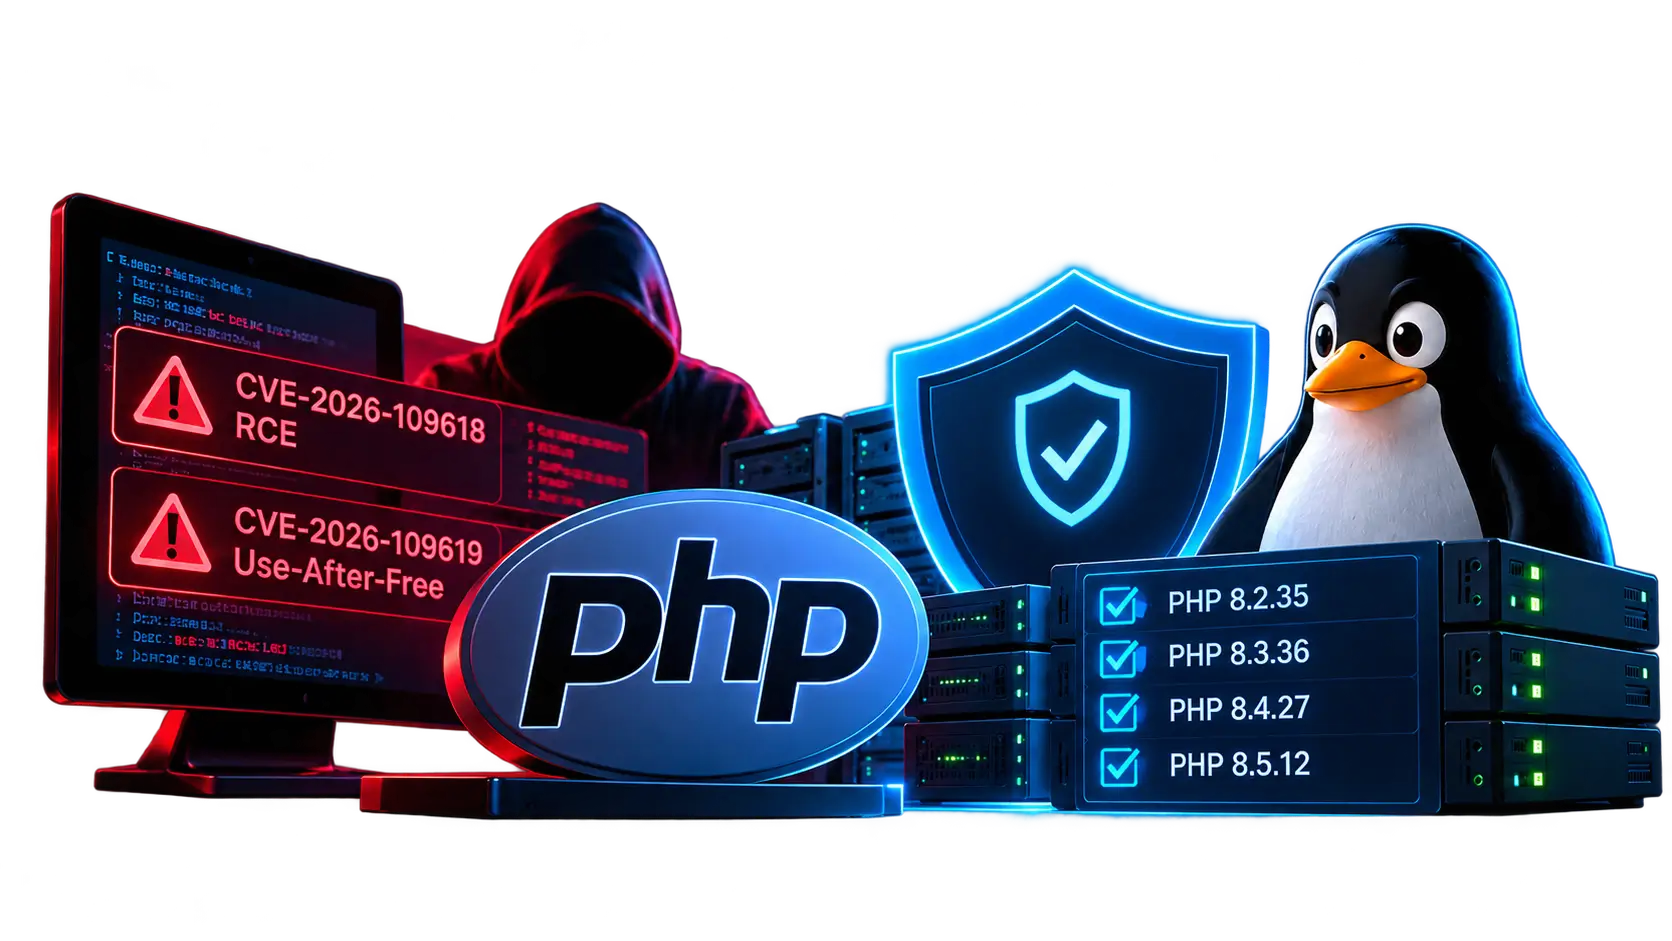
У PHP виявлено дві критичні вразливості — CVE-2026-109618 та CVE-2026-109619. Вони пов’язані з помилками роботи з пам’яттю та за певних умов дають змогу зловмиснику виконати сторонній код на сервері. Оновлення CMS або плагінів тут недостатньо: виправлення потрібні безпосередньо для PHP.
Раніше ми вже розповідали, чому важливо регулярно оновлювати PHP та чим небезпечні версії без підтримки. Цей інцидент ще раз показав, чому встановлення оновлень безпеки не можна відкладати.
На нашій хостинг-платформі використовується розширена підтримка PHP від TuxCare, яка забезпечує виправлення безпеки, зокрема для підтримуваних нею застарілих гілок. Це особливо важливо для сайтів, які поки що неможливо перевести на нову версію PHP без доопрацювання та перевірки сумісності.
Завдяки доступним виправленням та оперативній роботі нашої команди необхідні оновлення встановлено на всій платформі. Обидві зазначені вразливості усунено. Розширена підтримка допомагає своєчасно закривати такі загрози, але не скасовує потреби в плановій модернізації сайтів.
Два постраждалі сайти — відновлено
Під час інциденту було скомпрометовано сайти двох клієнтів. Ми оперативно виявили проблему, відновили сайти з резервних копій і встановили необхідні виправлення.
Максимальний простій становив 20 хвилин. Зараз обидва сайти працюють. Резервне копіювання дало змогу швидко відновити доступність, а оновлення PHP — усунути виявлені вразливості серверного середовища.
Обговорення
0 коментарів
Коментарів поки немає.
Додати коментар
Щоб залишити коментар, увійдіть до облікового запису або зареєструйтеся.